Domain bausteln.de kaufen?
Wir ziehen mit dem Projekt
bausteln.de um.
Sind Sie am Kauf der Domain
bausteln.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bausteln.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Dsit Netzwerk Werkzeug Tasche (Werkzeug), Zubehör NetzwerkDie Dsit Netzwerk Werkzeug Tasche ist ein umfassendes Set, das speziell für Fachleute und Technikbegeisterte im Bereich Netzwerktechnik entwickelt wurde. Diese praktische Tasche bietet nicht nur ausreichend Platz für alle enthaltenen Werkzeuge, sondern schützt sie auch vor Schmutz und Beschädigungen. Das Set umfasst eine Crimpzange mit Kabelschneider, ein LSA Auflegewerkzeug, eine Abisolierzange sowie einen Netzwerk Kabeltester, der für RJ11, RJ12 und RJ45 geeignet ist. Jedes Werkzeug ist sorgfältig ausgewählt, um die Effizienz bei der Installation und Wartung von Netzwerken zu maximieren. Die Tasche ist mit einem durchdachten Befestigungssystem ausgestattet, das eine einfache Organisation und schnellen Zugriff auf die Werkzeuge ermöglicht. Ideal für Techniker, die häufig unterwegs sind oder ihre Ausrüstung sicher aufbewahren möchten. - Enthält eine modulare Crimpzange für präzise Verbindungen - Inklusive LSA Auflegewerkzeug für einfache Kabelverbindungen - Abisolierwerkzeug mit integriertem Kabelschneider für effizientes Arbeiten - Netzwerk Kabeltester für RJ11, RJ12 und RJ45 zur Überprüfung der Verbindungen.38,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ontologie der KonstruktionOntologie der Konstruktion , Raumwirkung in der Architektur , Tagfahrlichter > Lichter & Leuchten , Auflage: Nachdrtuck, Erscheinungsjahr: 20240208, Produktform: Kartoniert, Redaktion: Eckert, Piet~Eckert, Wim, Übersetzung: Reisenberger, Julian, Auflage: 25002, Auflage/Ausgabe: Nachdrtuck, Seitenzahl/Blattzahl: 316, Abbildungen: 200 farbige und 291 s/w-Abbildungen, Keyword: Alison & Peter Smithson; Annette Gigon / Mike Guyer Architekten; Architektur; Architektur entwerfen; Architekturlehre; Caruso St. John Architects; Charakter von Räumen; Egon Eiermann & Sepp Ruf; Entwurf; Félix Candela; Gottfried Böhm; Handbuch; Konstruktion; Lacaton & Vassal; Le Corbusier; Lehrbuch; Louis I. Kahn; Meili, Peter & Partner Architekten; Piet Eckert; Raumkonstruktion; Raumtypen; Räume entwerfen; Sigurd Lewerentz; Wim Eckert, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Fachkategorie: Bauwerke: Gestaltung, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 322, Breite: 234, Höhe: 27, Gewicht: 1309, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Familien-Esstisch Dickes Material solide Konstruktion glatte(Brown)Familien-Esstisch Dickes Material solide Konstruktion glatte(Brown). Robuste Konstruktion: Dieser moderne rechteckige Tisch wurde mit Präzision und Liebe for Detail gefertigt und verfügt über eine solide Struktur, die Stabilität und Langlebigkeit gewährleistet. Er hält problemlos schweren Lasten stand und eignet sich daher perfekt for verschiedene Anwendungen. Vielseitig】: Dieser Esstisch im nordischen Stil dient mehreren Zwecken und eignet sich ideal als Computertisch, Bürotisch, Esstisch aus Holz oder sogar als Couchtisch im Wohnzimmer. Glatte Oberfläche】: Die glatte Oberfläche des Tisches ist das Ergebnis sorgfältiger Politur und sorgt for ein elegantes Erscheinungsbild. Egal, ob Sie ihn for Arbeiten oder for Genießen einer Mahlzeit verwenden, die glatte Oberfläche verleiht Ihrem Raum einen Hauch von Raffinesse. Platzsparendes Design: Dieser Esstisch wurde mit Blick auf die Zweckmäßigkeit entworfen und verfügt über ein platzsparendes Design, das sich ideal for kleinere Räume eignet. Dank seiner kompakten Größe passt er nahtlos in jeden Raum, ohne Kompromisse bei Funktion oder Stil einzugehen. Hohe Tragfähigkeit / robuste und verformungsbeständige Materialien, die ein Höchstmaß an Langlebigkeit und Stabilität bieten. Farbe:Braun592,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
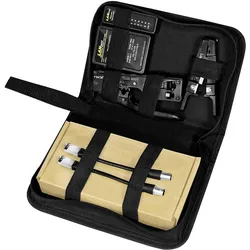
LogiLink Netzwerk-Werkzeug-Set, 4-teilig (Werkzeug), Zubehör NetzwerkDas praktische Netzwerk-Werkzeugset von LogiLink bestehend aus hochwertiger Crimpzange, Kabeltester, Abisolierzange und Cat.6A/Cat.8.1 Steckverbindern eignet sich perfekt für die Konfektion hochwertiger und längerer Patchkabel. In dem handlichen Etui mit Befestigungssystem haben alle Werkzeuge Platz und sind vor Schmutz und Beschädigung geschützt.48,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Dsit Netzwerk Werkzeug Tasche (Werkzeug), Zubehör NetzwerkDie Dsit Netzwerk Werkzeug Tasche ist ein umfassendes Set, das speziell für Fachleute und Technikbegeisterte im Bereich Netzwerktechnik entwickelt wurde. Diese praktische Tasche bietet nicht nur ausreichend Platz für alle enthaltenen Werkzeuge, sondern schützt sie auch vor Schmutz und Beschädigungen. Das Set umfasst eine Crimpzange mit Kabelschneider, ein LSA Auflegewerkzeug, eine Abisolierzange sowie einen Netzwerk Kabeltester, der für RJ11, RJ12 und RJ45 geeignet ist. Jedes Werkzeug ist sorgfältig ausgewählt, um die Effizienz bei der Installation und Wartung von Netzwerken zu maximieren. Die Tasche ist mit einem durchdachten Befestigungssystem ausgestattet, das eine einfache Organisation und schnellen Zugriff auf die Werkzeuge ermöglicht. Ideal für Techniker, die häufig unterwegs sind oder ihre Ausrüstung sicher aufbewahren möchten. - Enthält eine modulare Crimpzange für präzise Verbindungen - Inklusive LSA Auflegewerkzeug für einfache Kabelverbindungen - Abisolierwerkzeug mit integriertem Kabelschneider für effizientes Arbeiten - Netzwerk Kabeltester für RJ11, RJ12 und RJ45 zur Überprüfung der Verbindungen.38,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ontologie der KonstruktionOntologie der Konstruktion , Raumwirkung in der Architektur , Tagfahrlichter > Lichter & Leuchten , Auflage: Nachdrtuck, Erscheinungsjahr: 20240208, Produktform: Kartoniert, Redaktion: Eckert, Piet~Eckert, Wim, Übersetzung: Reisenberger, Julian, Auflage: 25002, Auflage/Ausgabe: Nachdrtuck, Seitenzahl/Blattzahl: 316, Abbildungen: 200 farbige und 291 s/w-Abbildungen, Keyword: Alison & Peter Smithson; Annette Gigon / Mike Guyer Architekten; Architektur; Architektur entwerfen; Architekturlehre; Caruso St. John Architects; Charakter von Räumen; Egon Eiermann & Sepp Ruf; Entwurf; Félix Candela; Gottfried Böhm; Handbuch; Konstruktion; Lacaton & Vassal; Le Corbusier; Lehrbuch; Louis I. Kahn; Meili, Peter & Partner Architekten; Piet Eckert; Raumkonstruktion; Raumtypen; Räume entwerfen; Sigurd Lewerentz; Wim Eckert, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur, Fachkategorie: Bauwerke: Gestaltung, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 322, Breite: 234, Höhe: 27, Gewicht: 1309, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Familien-Esstisch Dickes Material solide Konstruktion glatte(Brown)Familien-Esstisch Dickes Material solide Konstruktion glatte(Brown). Robuste Konstruktion: Dieser moderne rechteckige Tisch wurde mit Präzision und Liebe for Detail gefertigt und verfügt über eine solide Struktur, die Stabilität und Langlebigkeit gewährleistet. Er hält problemlos schweren Lasten stand und eignet sich daher perfekt for verschiedene Anwendungen. Vielseitig】: Dieser Esstisch im nordischen Stil dient mehreren Zwecken und eignet sich ideal als Computertisch, Bürotisch, Esstisch aus Holz oder sogar als Couchtisch im Wohnzimmer. Glatte Oberfläche】: Die glatte Oberfläche des Tisches ist das Ergebnis sorgfältiger Politur und sorgt for ein elegantes Erscheinungsbild. Egal, ob Sie ihn for Arbeiten oder for Genießen einer Mahlzeit verwenden, die glatte Oberfläche verleiht Ihrem Raum einen Hauch von Raffinesse. Platzsparendes Design: Dieser Esstisch wurde mit Blick auf die Zweckmäßigkeit entworfen und verfügt über ein platzsparendes Design, das sich ideal for kleinere Räume eignet. Dank seiner kompakten Größe passt er nahtlos in jeden Raum, ohne Kompromisse bei Funktion oder Stil einzugehen. Hohe Tragfähigkeit / robuste und verformungsbeständige Materialien, die ein Höchstmaß an Langlebigkeit und Stabilität bieten. Farbe:Braun592,77 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
LogiLink Netzwerk-Werkzeug-Set, 4-teilig (Werkzeug), Zubehör NetzwerkDas praktische Netzwerk-Werkzeugset von LogiLink bestehend aus hochwertiger Crimpzange, Kabeltester, Abisolierzange und Cat.6A/Cat.8.1 Steckverbindern eignet sich perfekt für die Konfektion hochwertiger und längerer Patchkabel. In dem handlichen Etui mit Befestigungssystem haben alle Werkzeuge Platz und sind vor Schmutz und Beschädigung geschützt.48,46 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fein Kontaktrolle (Werkzeug), Kabel ZubehörDie Kontaktrolle von Fein ist ein hochwertiges Kabelzubehör, das für eine Vielzahl von Anwendungen konzipiert wurde. Sie zeichnet sich durch ihre hohe Standzeit und einen geringen Rollwiderstand aus, was sie besonders effizient und langlebig macht. Die Verwendung von hochwertigen Kugellagern sorgt für eine reibungslose Funktion und minimiert den Verschleiss. Die Kontaktrolle ist einfach auswechselbar, was die Wartung und den Austausch erleichtert. Mit einem Gewicht von 12,071 kg und einer Länge von 142 mm ist sie kompakt und handlich, während der Durchmesser von 141,3 mm eine vielseitige Einsetzbarkeit gewährleistet. Diese Kontaktrolle ist eine zuverlässige Wahl für Fachleute, die Wert auf Qualität und Leistung legen. - Hohe Standzeiten durch langlebige Materialien - Geringer Rollwiderstand dank hochwertiger Kugellager - Einfache Austauschbarkeit für schnelle Wartung.1003,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fein Kontaktrolle (Werkzeug), Kabel ZubehörDie Kontaktrolle von Fein ist ein hochwertiges Kabelzubehör, das für eine Vielzahl von Anwendungen konzipiert wurde. Sie zeichnet sich durch ihre hohe Standzeit und einen geringen Rollwiderstand aus, was sie zu einer zuverlässigen Wahl für professionelle Nutzer macht. Die Verwendung von hochwertigen Kugellagern sorgt für eine reibungslose Funktion und Langlebigkeit. Zudem ist die Kontaktrolle einfach auswechselbar, was die Wartung und den Austausch erleichtert. Mit einem Gewicht von 13,46 kg bietet sie eine robuste Konstruktion, die für den Einsatz in anspruchsvollen Umgebungen geeignet ist. Diese Kontaktrolle ist ein unverzichtbares Werkzeug für alle, die Wert auf Qualität und Effizienz legen. - Hohe Standzeiten durch langlebige Materialien - Geringer Rollwiderstand dank hochwertiger Kugellager - Einfache Austauschbarkeit für schnelle Wartung.1003,78 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.